Ingeniería social: cómo una sola persona puede abrir la puerta al hackeo de toda una empresa
La ingeniería social es el conjunto de técnicas utilizadas para manipular a una persona con el objetivo de conseguir información, acceso o realizar una acción que comprometa la seguridad de una organización.
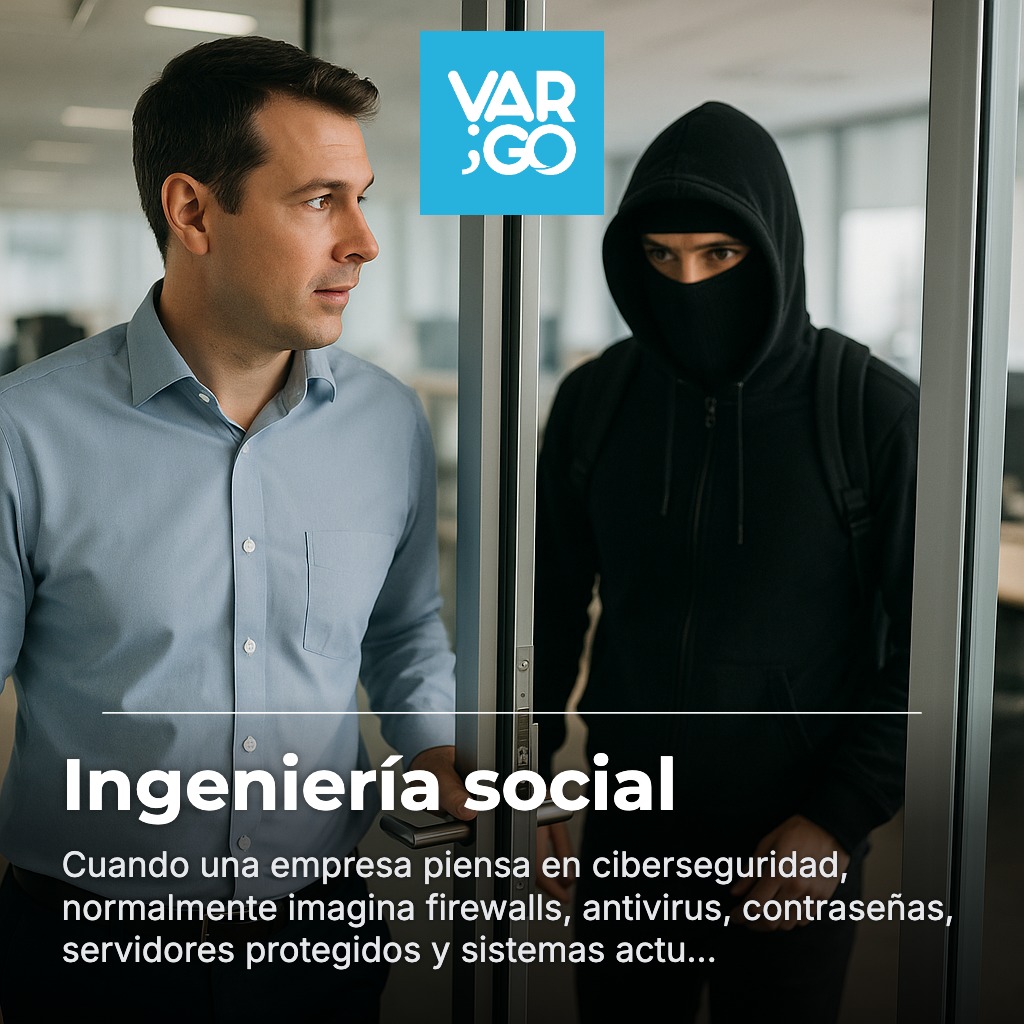
Y lo más preocupante es que el atacante no necesariamente necesita vulnerar técnicamente un servidor. En algunos casos, puede conseguir que alguien dentro de la empresa le abra la puerta.
El ataque puede comenzar con un correo
Imaginemos un escenario sencillo.
Un empleado recibe un correo que parece provenir del departamento de tecnología. El mensaje indica que existe un problema con su cuenta y que debe ingresar a un enlace para verificar sus credenciales.
El sitio parece legítimo.
El empleado introduce su usuario y contraseña.
En ese momento, el atacante puede haber obtenido las credenciales necesarias para intentar acceder a otros sistemas.
El problema ya no es únicamente la cuenta de ese empleado.
Si esa cuenta tiene permisos sobre aplicaciones internas, correo corporativo, sistemas administrativos, información de clientes o herramientas de gestión, el incidente puede comenzar a extenderse.
De una cuenta comprometida a toda la organización
Uno de los mayores riesgos de la ingeniería social es que el atacante busca aprovechar la confianza y los accesos existentes.
Una cuenta comprometida puede convertirse en un punto de entrada para intentar obtener:
Información de clientes.
Documentos internos.
Correos electrónicos.
Credenciales adicionales.
Información financiera.
Acceso a aplicaciones empresariales.
Información sobre proveedores.
Datos utilizados para nuevos ataques.
Además, una cuenta corporativa comprometida puede utilizarse para enviar mensajes que parezcan legítimos a otros empleados.
Esto crea un efecto de confianza:
“El correo viene de alguien que conozco, por lo tanto debe ser seguro.”
Y precisamente esa confianza puede ser utilizada por el atacante.
El factor humano no significa que el empleado sea el problema
Es importante entender esto.
Cuando una persona cae en una técnica de ingeniería social, no necesariamente significa que sea irresponsable o que no tenga conocimientos tecnológicos.
Los ataques modernos pueden estar cuidadosamente diseñados para parecer comunicaciones normales de una empresa, proveedor, banco, compañero de trabajo o departamento interno.
Por eso, la seguridad no debería basarse únicamente en decirle al empleado:
“No hagas clic en enlaces sospechosos.”
La estrategia debe ser mucho más amplia.
La ingeniería social también puede ocurrir por teléfono
No todos los ataques comienzan con un correo electrónico.
Un atacante puede intentar hacerse pasar por un proveedor, un técnico, un ejecutivo o incluso un compañero de trabajo y solicitar información.
Por ejemplo:
“Necesito que me confirmes el código que acabas de recibir para completar una configuración.”
La solicitud puede parecer rutinaria.
Pero ese código podría ser precisamente el mecanismo de autenticación que protege una cuenta.
El atacante no está intentando romper el sistema.
Está intentando convencer a una persona para que lo ayude a entrar.
El problema de los privilegios excesivos
Aquí aparece otro elemento fundamental de la seguridad empresarial: los permisos.
Si cada empleado tiene acceso únicamente a la información y sistemas que necesita para realizar su trabajo, el impacto de una cuenta comprometida puede limitarse.
Pero si una cuenta tiene permisos administrativos o acceso a múltiples sistemas, el riesgo aumenta considerablemente.
Por eso, una estrategia de seguridad debe aplicar el principio de mínimo privilegio:
Cada usuario debe tener únicamente los permisos necesarios para realizar sus funciones.
Esto reduce la posibilidad de que el compromiso de una cuenta se convierta rápidamente en un compromiso de múltiples sistemas.
La autenticación multifactor puede marcar una diferencia
Las contraseñas por sí solas no deberían ser consideradas una protección suficiente para los sistemas críticos.
La autenticación multifactor (MFA) agrega una capa adicional de seguridad.
Aunque un atacante consiga una contraseña mediante ingeniería social, todavía puede encontrarse con otro mecanismo de autenticación.
Esto no elimina todos los riesgos, pero puede reducir significativamente las posibilidades de que unas credenciales robadas sean suficientes para acceder a un sistema.
La seguridad debe asumir que alguien puede equivocarse
Una estrategia madura de ciberseguridad no parte de la idea de que todos los empleados nunca cometerán errores.
Parte de una realidad diferente:
Las personas pueden equivocarse.
Por eso es necesario diseñar sistemas capaces de resistir esos errores.
Algunas medidas importantes incluyen:
Capacitación periódica sobre ingeniería social.
Autenticación multifactor.
Políticas de mínimo privilegio.
Gestión adecuada de contraseñas.
Protección del correo corporativo.
Monitoreo de accesos sospechosos.
Segmentación de sistemas.
Procedimientos para reportar incidentes.
Revisiones periódicas de permisos.
Copias de seguridad.
Planes de respuesta ante incidentes.
El verdadero objetivo es reducir el impacto
La pregunta no debería ser únicamente:
“¿Cómo evitamos que un empleado sea engañado?”
También debemos preguntarnos:
“¿Qué ocurre si mañana alguien cae en un ataque?”
Esta segunda pregunta cambia completamente la estrategia.
Una empresa bien protegida no depende de una única barrera. Construye múltiples capas de seguridad para que el compromiso de una cuenta no implique automáticamente el compromiso de toda la organización.
La ingeniería social demuestra algo fundamental en ciberseguridad:
un atacante puede intentar entrar por la tecnología, pero también puede intentar entrar por la confianza.
Por eso, proteger una empresa no consiste únicamente en proteger servidores y aplicaciones. También significa proteger a las personas, limitar los accesos y diseñar una infraestructura capaz de contener un incidente cuando inevitablemente ocurra.
La ciberseguridad es responsabilidad de toda la organización
Cada empleado que utiliza un correo corporativo, accede a una aplicación, comparte información o administra un sistema forma parte de la superficie de ataque de la empresa.
Por eso, la seguridad debe dejar de ser vista exclusivamente como una responsabilidad del departamento de tecnología.
La seguridad comienza con la tecnología, pero también comienza con las personas.